攻擊是如何繞過 SHA 釘選、四個 Agent 的修補狀態與版本,以及安裝 Skill、Plugin 前可以先檢查的項目。
2026/09/27:首次發布,修補狀態依 AIR Security 2026/09/17 公開報告整理。
「這個 Skill 很好用,你也裝一下。」
「誰寫的?」
「不知道,GitHub 上很多人在用。」
一個很日常的場景:同事在 Claude Code 上找到一個好用的 Skill,丟了連結給你,你沒多想就把它裝了,之後每次更新,Agent 都會自己把最新的內容拉下來,而 2026 年 9 月 17 日 AIR Security 公開的 Plugin4Shell,問題就出在這個「自己拉下來」的環節。
Plugin4Shell 是一個零點擊的遠端程式碼執行漏洞,Claude Code、Codex、GitHub Copilot 和 Gemini CLI 四個主流 AI Coding Agent 都曾受到影響,攻擊者只要控制某個外掛的儲存庫,就能在開發者的電腦上執行程式碼,到報告公開時仍有兩個 Agent 沒有修補。
它和我們每天在做的事直接相關:讓 AI Coding 開發流程裡的 Coding Agent 幫忙安裝工具、更新外掛、執行指令。
Plugin4Shell 是什麼?為什麼四個 AI Coding Agent 都受影響?
Plugin4Shell 是 AIR Security 公開的零點擊遠端程式碼執行漏洞,攻擊者只要控制某個外掛的儲存庫,就能繞過 Agent 的 SHA 釘選檢查,讓開發者的電腦執行惡意程式。
依 AIR 的揭露時間線,研究團隊在 2026 年 5 月發現漏洞並完成概念驗證,6 月向四家廠商協調揭露,9 月 17 日公開報告。
AIR 的說法是,攻擊成功後,Agent 和它所在的主機都可能被完全控制,Agent 能存取的所有資產與資料也跟著暴露,例如原始碼、憑證和金鑰。
這裡所說的「零點擊」,是指使用者在已安裝受影響外掛後,不需要再次點擊或手動更新。
AIR 指出 Claude Code 和 Codex 的外掛預設會在背景自動更新,攻擊者若能控制外掛儲存庫並替換更新內容,就可能等待 Agent 自動拉取。
攻擊是怎麼繞過 SHA 釘選的?
Agent 會檢出外掛市集釘選的 commit,卻沒有驗證檢出的結果真的落在那個 commit 上,攻擊者就用一個同名分支騙過它。
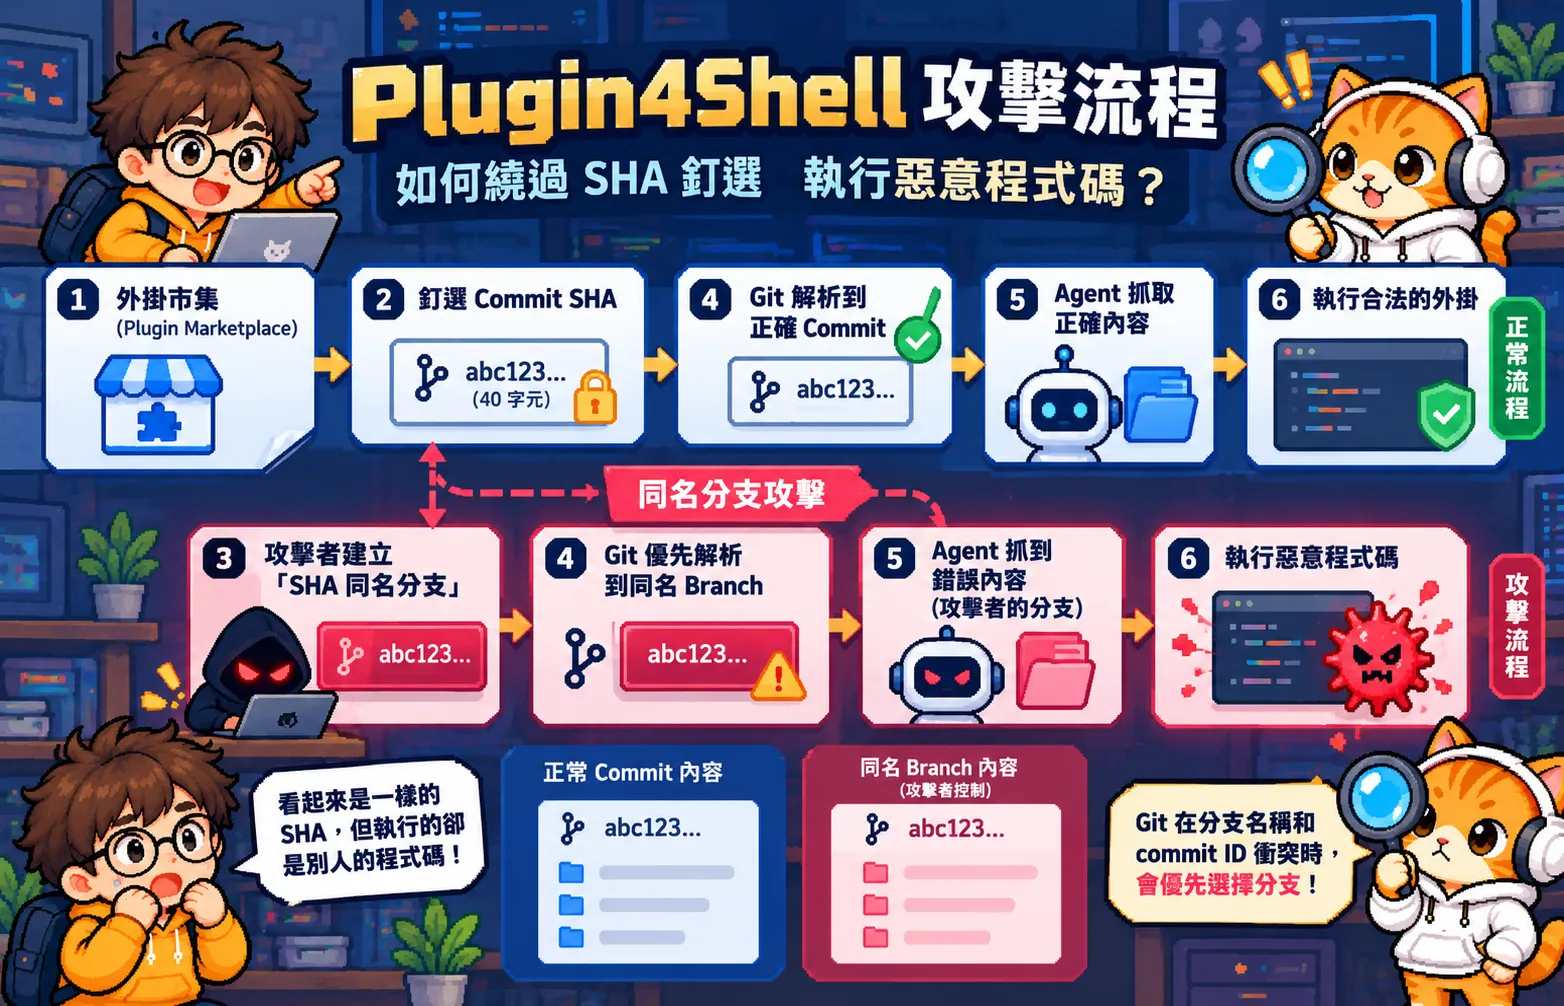
外掛市集為了避免外掛被偷換,會釘選一個 40 字元的 SHA。
AIR 發現,攻擊者如果控制外掛的儲存庫,可以建立一個名稱和這串 SHA 完全相同的分支,再把它設成預設分支,而 Git 在分支名稱和 commit 物件 ID 衝突時會優先選分支,於是檢出動作解析到攻擊者的分支,釘選看起來仍然有效,實際執行的卻是攻擊者的程式碼。
Claude Code、Codex 和 GitHub Copilot 都是這個路徑。
Gemini CLI 則是利用 FETCH_HEAD當分支名稱,讓檢出動作優先解析到同名分支,原本抓下來的正確 commit 就被丟在一旁,結果一樣。
Claude Code、Codex、Copilot、Gemini CLI 現在各是什麼狀態?
截至 AIR 在 2026 年 9 月 17 日公開報告時,Claude Code 與 Codex 已經修補,GitHub Copilot 沒有修補,Gemini CLI 已經棄用、不會修補。
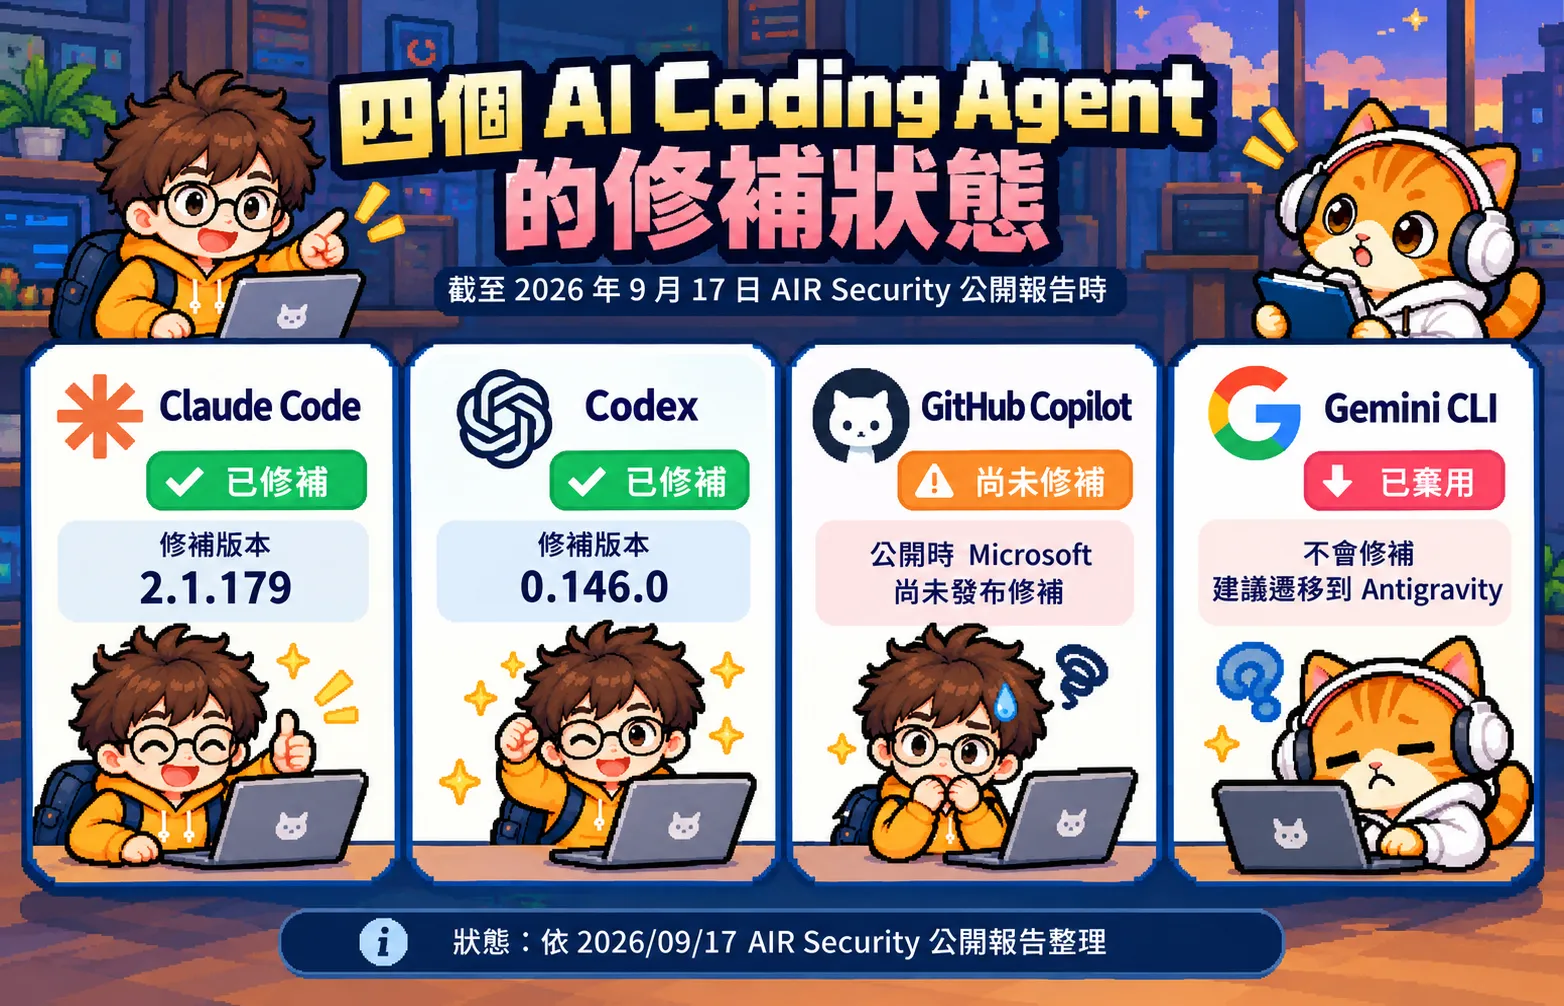
| 產品 | 受影響版本 | 修補版本 | 公開時的狀態 |
|---|---|---|---|
| Claude Code | 2.1.179 以前 | 2.1.179 | Anthropic 於 2026 年 6 月 17 日確認已修補 |
| Codex | 0.146.0 以前 | 0.146.0 | OpenAI 於 2026 年 8 月 12 日驗證已修補 |
| GitHub Copilot | 報告公開時的受影響版本 | 未提供修補版本 | 公開時 Microsoft 尚未發布修補 |
| Gemini CLI | 報告公開時的受影響版本 | 未提供修補版本 | Google 於 2026 年 8 月 4 日確認已棄用,建議遷移到 Antigravity |
狀態會隨廠商更新而改變,使用前請回 AIR 的原始報告與各家的更新公告再確認一次。
如果你用的是 Claude Code 或 Codex,第一件事是確認版本已經在修補版本之後。
為什麼 Skill 和 Plugin 的來源,跟程式碼來源一樣重要?
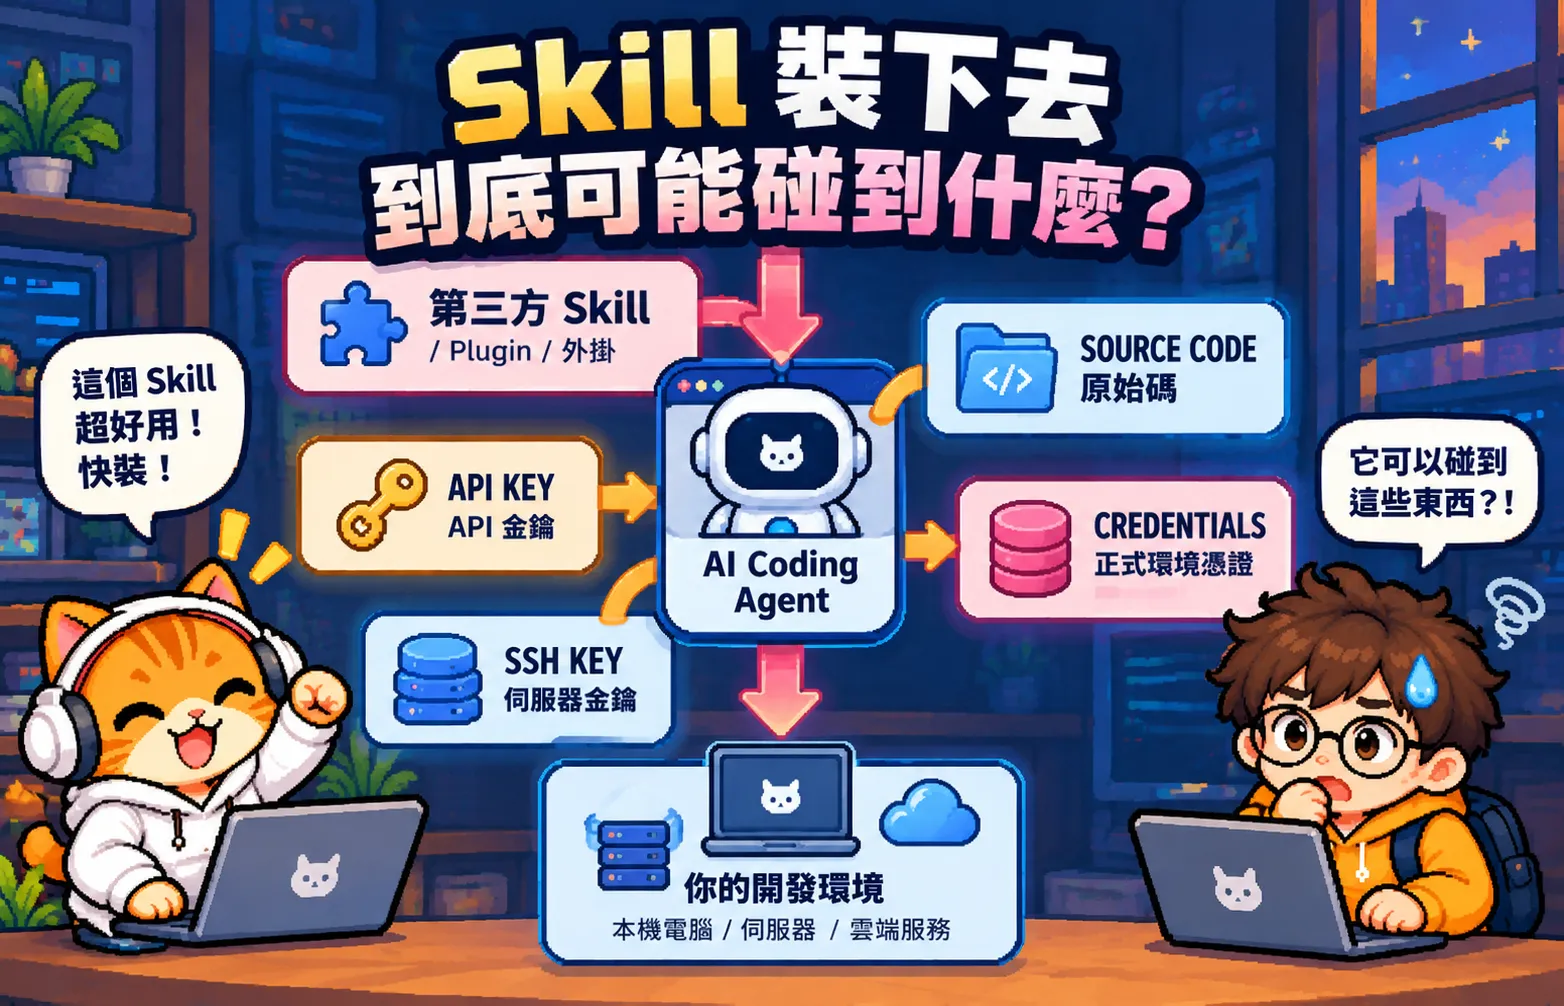
因為 Coding Agent 會自己安裝工具、更新外掛、執行指令,Skill 和 Plugin 等於是被授權在你電腦上工作的第三方程式碼。
這類風險 AIR 在先前的研究裡已經看過:
「The Story of Skills」中,AIR 自己做了一個惡意 Skill,擴散後控制了超過 26,000 個 Agent,「SkillJacking」找到 925 個已在使用中卻被劫持的技能,影響 134,000 個 Agent,「MCPJacking」也在官方市集中發現 155 個可以被劫持的 MCP。
Plugin4Shell 把同樣的問題推進到更底層,連外掛市集的 SHA 釘選都能被繞過。
另外,AI 的安全問題也不只發生在 Coding Agent。
在 AI 搜尋與生成內容場景中,也有Prompt Injection 與 AI 搜尋內容操控等不同類型的風險,兩者攻擊方式不同,但都提醒我們不能只因為內容來自 AI 或自動化流程,就省略來源驗證。
以前開發網站,我們會問這個 npm 套件安全嗎、這個 Joomla 或 WordPress 外掛從哪裡來、版本有沒有漏洞,可以參考我們整理的 企業網站資安防護指南。
現在 Agent 有了 Plugin 和 Skill 生態,這串問題還要加上:這個 Skill 是誰寫的、更新之後還是原本那份嗎、Agent 到底可以碰到我電腦的哪些東西。
我們自己在 Claude Code 上也做過 Skill,例如把像素風品牌影片流程整理成 pixel-brand-video,所以裝 Skill 和寫 Skill 對我們是每天都會碰到的事,這次的報告也讓我們重新檢查了自己的安裝習慣。
安裝 Skill 和 Plugin 之前,可以先檢查哪些事?
先把 Agent 更新到修補版本,再確認 Skill 的來源、更新方式和權限,最後把驗證放進上線流程。
以下是我們自己的做法,不是廠商的官方指引。
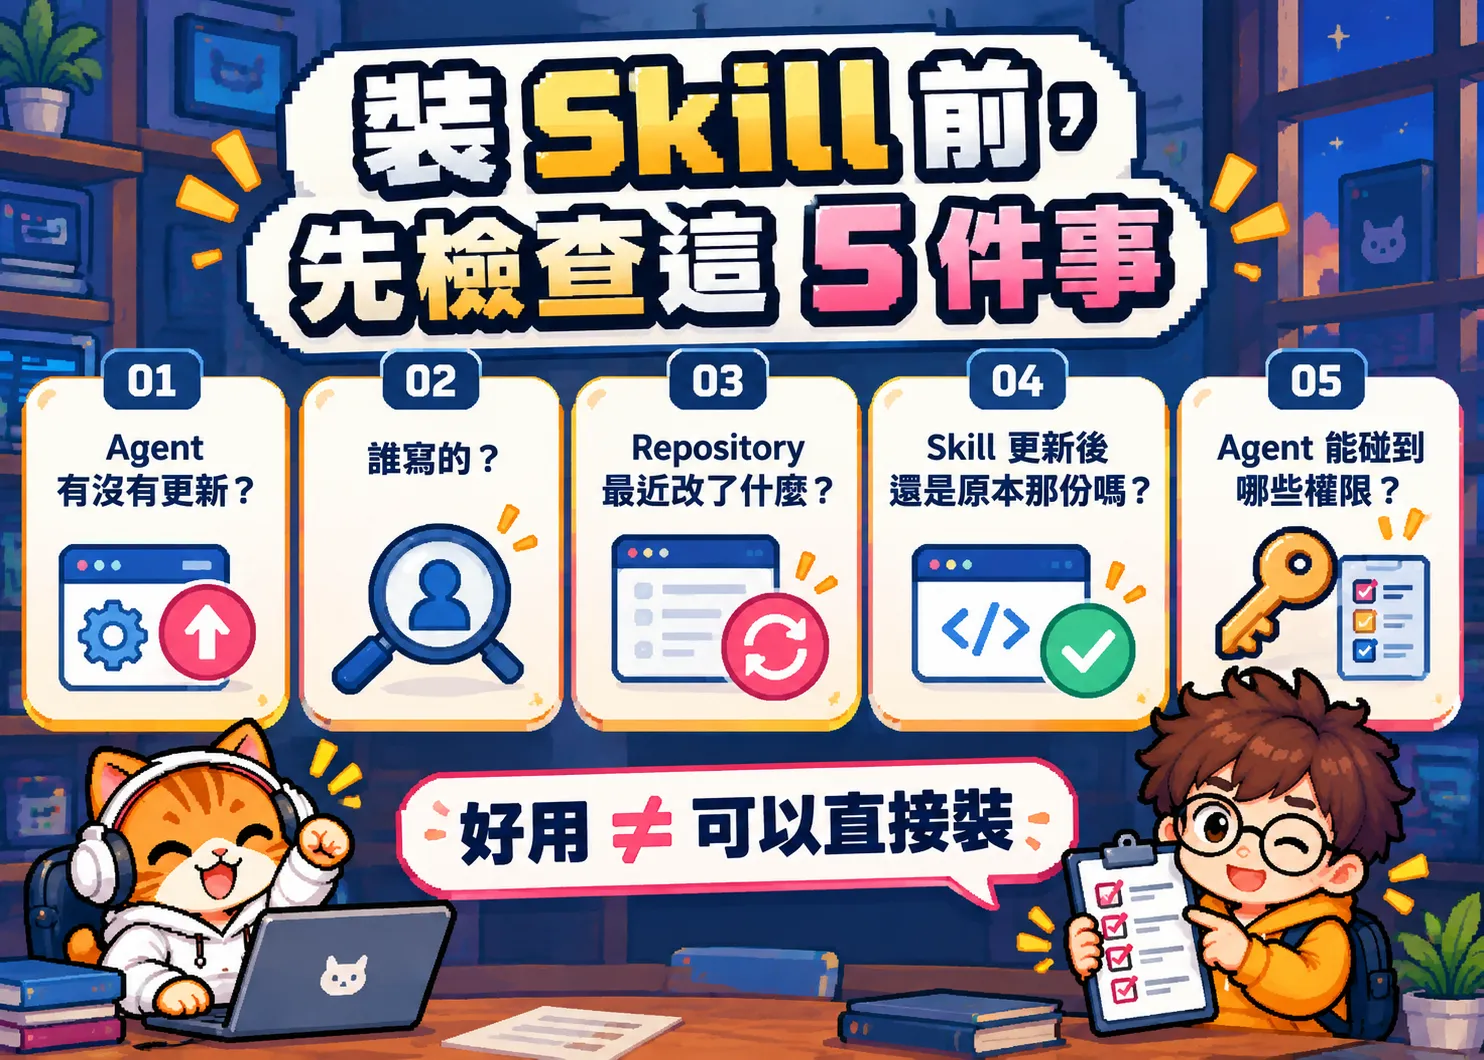
- 確認 Claude Code 在 2.1.179 以上、Codex 在 0.146.0 以上,使用 GitHub Copilot 的人追蹤 Microsoft 後續公告,使用 Gemini CLI 的人依 Google 的建議遷移。
- 安裝前先看 Skill 或 Plugin 的作者、儲存庫和最近的更新紀錄,來源不明的先不裝。
- 更新之後確認外掛內容還是原本審核過的版本,AIR 建議 Agent 在檢出後比對目前的 commit 是否等於釘選的 SHA,這一步最好由 Agent 自己內建。
- 縮小 Agent 能碰到的範圍,不要在放有雲端金鑰、SSH 金鑰或正式環境憑證的機器上,直接執行來源不明的外掛。
- AI 寫完程式之後仍然要有人驗證,把 Agent 的權限、第三方 Skill 的可信程度和正式上線前的檢查,放進同一份 AI Coding 上線檢查流程。
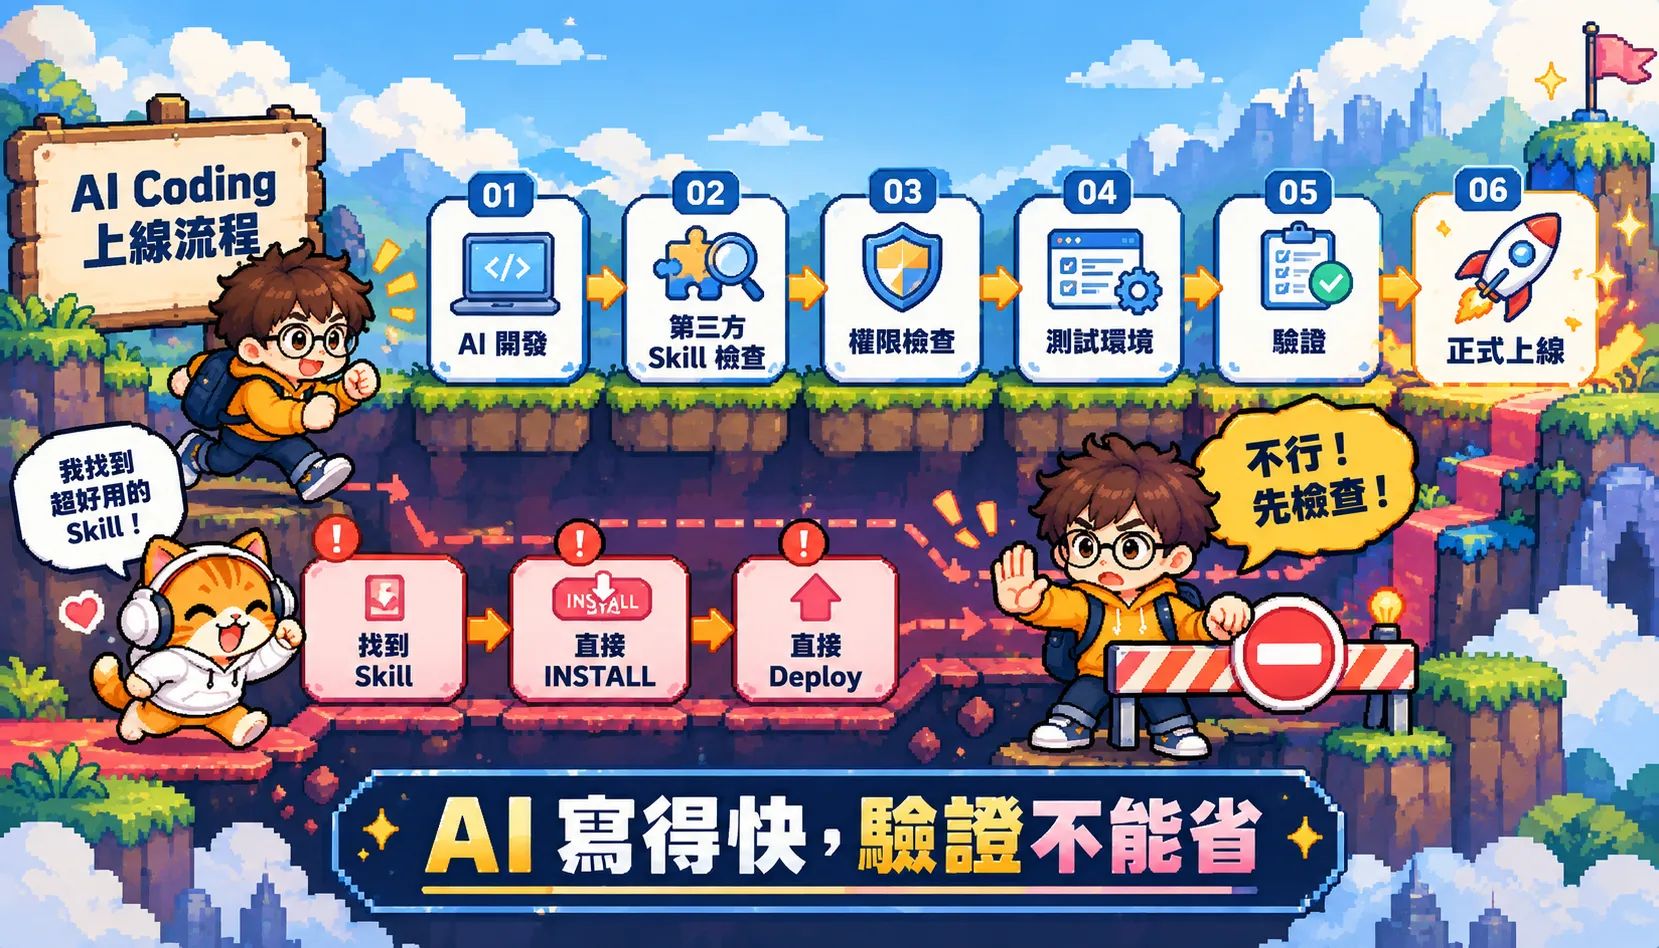
AI Coding 真正進入正式專案後,不應該是「AI 寫完 → 直接 Deploy」,而是把第三方工具、權限、測試與人工驗證一起放進上線流程。
如果你正在評估 AI 寫程式到底省了哪些工作,也可以延伸閱讀AI 都會寫程式了,為什麼網站報價沒變便宜?。
AI CODING 導入
想把 Claude Code、Codex 導入正式開發流程?
AI Coding 不只是讓 AI 幫忙寫程式,正式導入還要一起確認第三方 Skill、Agent 權限、測試環境、程式驗證與上線流程。
如果公司正在評估 AI Coding 導入,可以由益盛科技協助規劃。
重要:本文整理自 AIR Security 的公開報告與媒體報導,修補版本與廠商回應以原始公告為準,內容可能隨後續更新改變。
Plugin4Shell 常見問題
已經更新 Claude Code 或 Codex,還需要做什麼?
這個漏洞已經修補,但第三方 Skill 本身被換掉或寫得有問題的風險依然存在,所以安裝前看來源、更新後確認內容、縮小 Agent 權限這幾件事仍然要做,網站與套件仍需要持續更新與維護,一次修補不代表永遠安全。
Plugin4Shell 會影響一般網站嗎?
它影響的是開發者電腦上的 Coding Agent,網站本身不會直接受到影響。
風險在於開發機上放著的憑證,如果網站主機、資料庫或雲端服務的金鑰也在同一台機器上,外洩之後就可能波及網站,這部分可以參考Joomla 網站安全設定的做法。
GitHub Copilot 還沒有修補,該怎麼辦?
依 AIR 公開時的狀況,Microsoft 尚未發布修補,建議追蹤 Microsoft 的後續公告,在修補之前避免安裝來源不明的 Plugin,也不要在放有正式環境憑證的機器上使用。
資料來源:AIR Security:Plugin4Shell、Help Net Security:Zero-click RCE vulnerability hit four major AI coding agents
AI Coding 可以快,但正式上線不能只靠 AI
從 Claude Code、Codex、AI 功能串接,到第三方 Skill、權限管理、測試與正式部署,企業真正需要的是一套可以驗證、可以維護的開發流程。
洽詢 AI 開發專案 了解 AI 開發服務