那有沒有辦法在產品上線之前,自己先檢查?
reverse-skill 是一套可搭配 Codex、Claude Code、Cursor 的開源資安技能路由包。
本文用 Vibe Coding 實際情境說明 API 金鑰、Email、會員資料與權限風險,以及網站、App 與系統正式上線前可以如何先做一次安全健檢。
現在用 Vibe Coding 做網站、App 或小型系統,速度真的快很多。
以前一個功能可能要寫好幾天,現在透過 Codex、Claude Code、Cursor 這類 AI Coding 工具,幾個小時就能把雛形做出來。
速度變快之後,另一個很現實的問題也跟著浮上來:程式做完了,安全真的檢查過了嗎?
2026 年 5 月,以色列資安公司 RedAccess 掃描了約 38 萬個用 Lovable、Replit、Base44、Netlify 等平台建立的線上系統,
其中約 5 千個完全沒有身分驗證與存取控制,只要知道網址就能打開,四成裡面還放著醫療、金融、企業內部簡報或個資。
這件事真正的重點在於流程:
開發速度變快了,上線前的檢查流程卻沒有一起跟上,問題並不在「AI 寫程式本身安不安全」。
這也是我最近會注意到 reverse-skill 這個開源專案的原因。
它不是另一個幫你寫程式的 AI,他像是給 AI 一本資安檢查的工作手冊,告訴 AI 遇到安全問題時,應該照什麼順序做。
產品準備上線了嗎?
如果你是用 Codex、Claude Code、Cursor 或其他 AI 工具開發網站/系統,建議正式上線前至少做一次程式、權限與安全設定檢查。
益盛科技可協助網站建置、客製化程式開發、系統維護與資安檢查。
reverse-skill 到底是什麼
reverse-skill 是一套開源的資安技能路由包,採 MIT 授權,可搭配 Codex、Claude Code、Cursor、Cline 等 AI Coding 工具使用。
截至 2026 年 9 月,GitHub 上已累積數萬顆 Star。
原始碼與說明文件可以在 GitHub:zhaoxuya520/reverse-skill 查看。
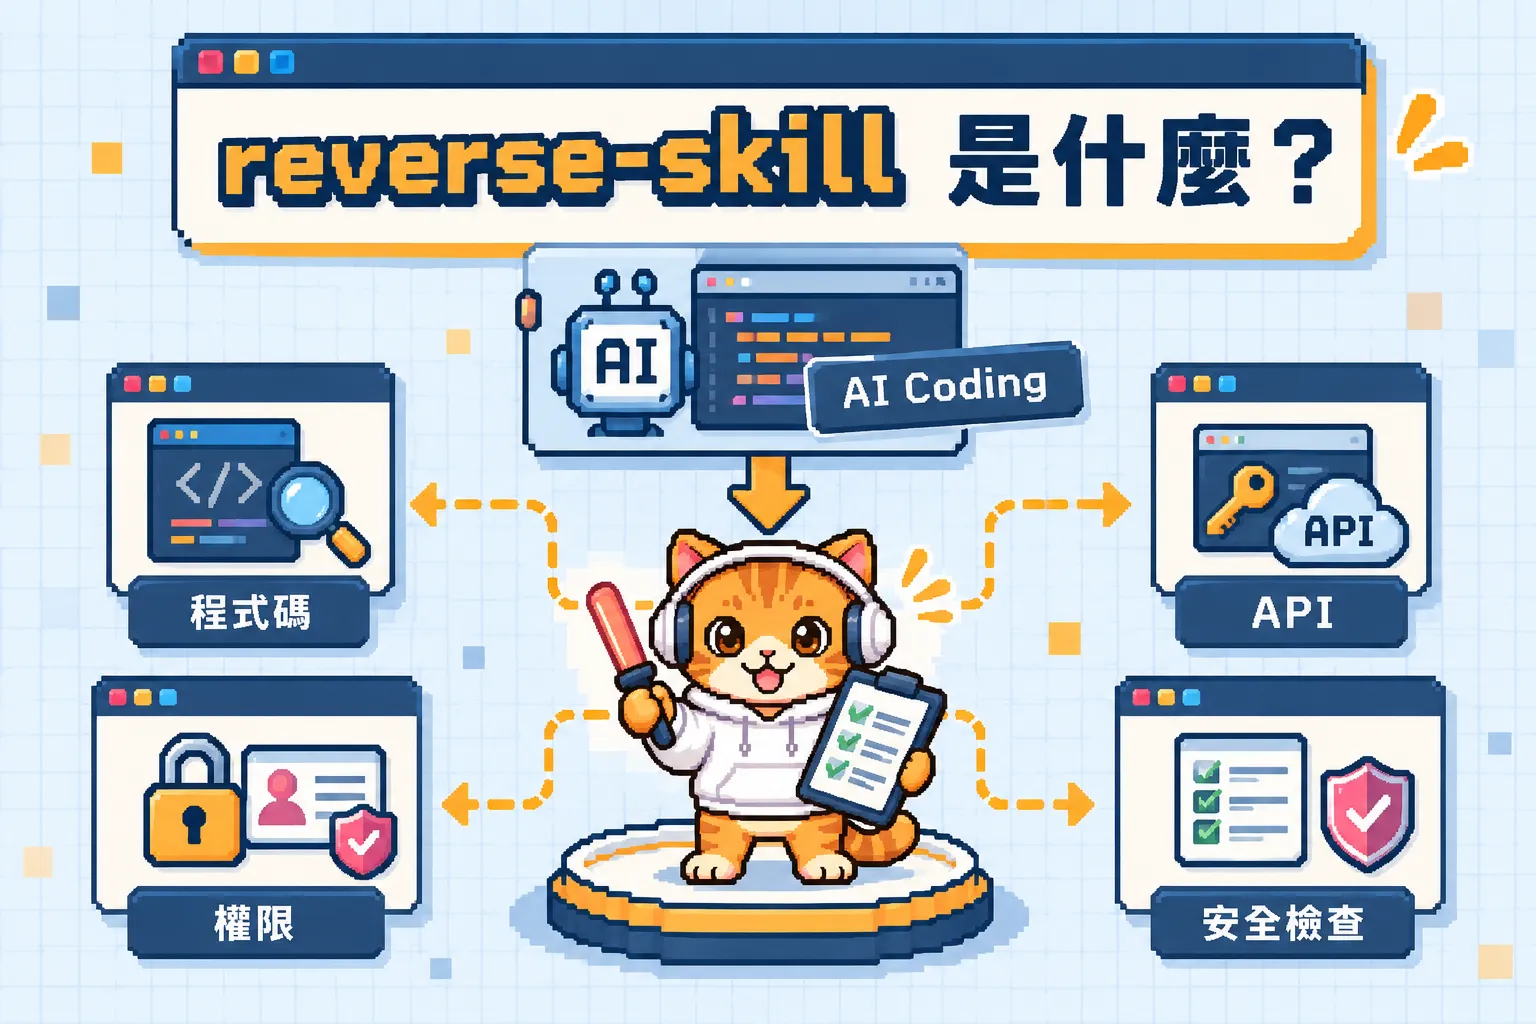
假設你把一套剛做好的系統交給 AI,跟它說「幫我看看這套程式有沒有安全問題」,一般 AI 可能自己決定從哪裡開始:
有時先看程式碼、有時找設定檔,也可能漏掉某些步驟。
reverse-skill 的作用,就是先替 AI 準備好一套比較固定的檢查方式:
它會先判斷現在遇到的是什麼類型的問題,再決定往哪個方向查。
它的角色是告訴 AI「碰到不同問題該往哪裡查」,本身不是另一個會寫程式的 AI。
所以它真正處理的,是「AI 遇到安全問題時,知不知道該照什麼順序檢查」這件事,跟「AI 會不會寫程式」是兩回事。
這跟我之前談過的 AI 開發流程其實很像。
AI 可以加快開發,但真正的專案還是需要需求、測試、驗收與後續維護,
這也是為什麼評估客製化程式開發前需要準備完整需求與規格,不能只看「AI 幾分鐘能不能寫出來」。
reverse-skill 的用途其實比「資安檢查」更廣,涵蓋逆向工程、授權滲透測試與資安研究,能處理 APK、執行檔、前端 JS 加密參數、CTF 題目等場景。
對一般網站開發者來說,用得到的主要是它「上線前安全健檢」這一段。
它真正的核心:逆向工程
reverse-skill 骨子裡是一套逆向工程工具箱。
網站開發者用得到的資安健檢,其實只是它眾多應用場景裡比較貼近日常的一段;
專案本身的重點放在拆解別人已經寫好、甚至刻意加密或混淆過的程式。
它能處理的範圍很廣,包含 APK 與 Android 應用程式分析、iOS 與行動裝置逆向、
執行檔逆向(exe、dll、so、elf,搭配 IDA Pro、radare2、Ghidra、Binary Ninja 等工具)、
.NET/C# 還原、前端 JavaScript 加密參數破解、惡意程式與 YARA 規則比對,
還延伸到韌體與 IoT 裝置、Patch Diff(N-day 弱點比對)、Pwn 與漏洞開發、
EDR 偵測繞過等更專業的資安研究領域,也支援 CTF 競賽場景。
這些能力多半是資安研究人員與逆向工程師的日常工作,一般網站開發者不會直接碰到。
放進這篇文章的原因,是想讓你知道:reverse-skill 不是為了「上線檢查」這件小事量身打造的工具,
而是把一整套逆向工程與滲透測試方法論包裝成 AI 可以照著執行的流程,安全健檢只是其中一個相對簡單的用法。
也正因為它的能力涵蓋逆向與滲透測試,使用時更要守住授權界線,只能用在自己擁有或已取得明確授權的系統上。
Vibe Coding 最容易出現的五種問題
很多人一講到資安,就會想到駭客、病毒、很複雜的攻擊,但實際開發時,常見問題反而很普通。
以下這五種,是 Vibe Coding 專案上線前最值得先自己檢查的。
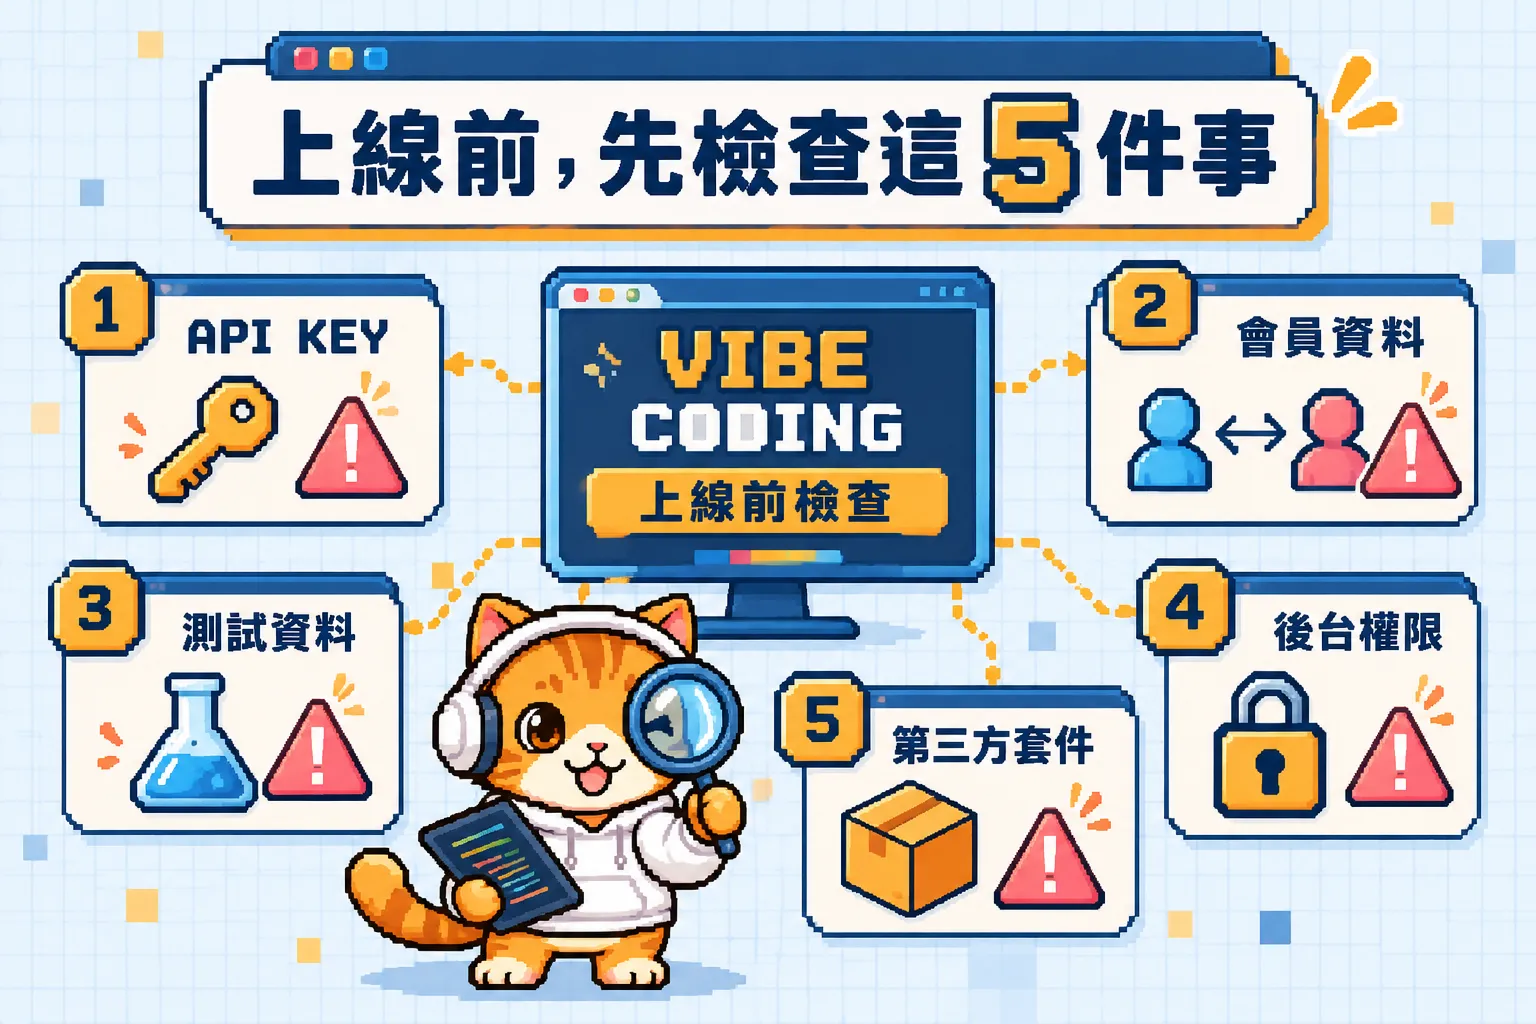
一、API 金鑰直接放在程式裡
現在網站常常會串 AI、Google Maps、金流、簡訊、Email 等第三方服務,這些通常需要一組 API Key。
如果不小心把 Key 直接寫在使用者可以看到的前端程式裡,別人打開瀏覽器的開發者工具就能複製走。
比較常見的後果是 API 額度遭到濫用,產生非預期的使用量與帳單;
如果那組金鑰同時具有較高權限,影響範圍還可能擴大到其他串接的服務。
二、使用者 A 可以看到使用者 B 的資料
這種問題比很多人想的常見。
例如會員登入後有一個網址 /orders/1001,正常情況下系統應該先確認這筆訂單是不是這位會員自己的。
如果開發時只檢查「有沒有登入」,卻沒有再確認資料的所有權,把網址改成 /orders/1002 就可能看到別人的訂單。
這已經直接碰到別人的個資,跟畫面好不好看無關。
三、測試資料跟正式產品一起上線
AI 幫忙開發時,常會產生測試帳號、測試密碼、Debug 設定、暫時 API Key、測試資料與開發用網址。
開發階段有這些很正常,真正的問題是上線時有沒有把它們拿掉。
少了完整的上線檢查流程,就容易把「本來只是測試用」的東西一起公開出去。
四、後台權限做了,但只做了畫面
系統分了管理員、編輯者、一般會員,畫面上也確實藏了不同選單。
但重點不在「畫面有沒有隱藏按鈕」,而在後端有沒有真的擋住權限。
否則使用者只是看不到按鈕,卻仍然可能透過直接送請求,拿到不該看的資料。
五、引用了有風險的第三方元件
現在很少有人從零寫完整套系統,網站、App、AI 系統都會用到大量第三方套件。
好處是開發快很多,代價是第三方元件一旦出現漏洞,你的系統也可能受影響。
所以正式網站上線後,還是需要持續更新、備份與檢查。
想知道網站上線後到底還要維護什麼,可以另外參考這篇。
上線前可以怎麼用它來檢查
假設今天剛完成一套會員系統。
傳統流程可能是「程式寫完 → 功能測試 → 上線」;
加入安全檢查後,會變成「程式寫完 → 功能測試 → 資安檢查 → 修正 → 再上線」。
reverse-skill 就適合放在中間那一段。
實際跑起來,可以讓 AI 依序確認三件事。
第一,有沒有敏感資料外露,像是密碼、Token、API Key、內部網址。
第二,權限有沒有問題,例如不同會員、不同角色之間,能不能讀到不該看的資料。
第三,有沒有奇怪或不必要的外部連線。
最後把結果整理成一份報告。
它交出來的成果,不會只是「安全」或「不安全」兩個字。是這樣:
| 項目 | 內容 |
|---|---|
| 風險分級 | 例如:高風險 1 項、中風險 2 項、低風險 2 項 |
| 問題位置 | 哪個檔案、哪一段程式或哪個網址 |
| 風險原因 | 為什麼這樣寫會有問題 |
| 可能影響 | 被利用之後會造成什麼後果 |
| 佐證與建議 | 有哪些證據、建議怎麼修 |
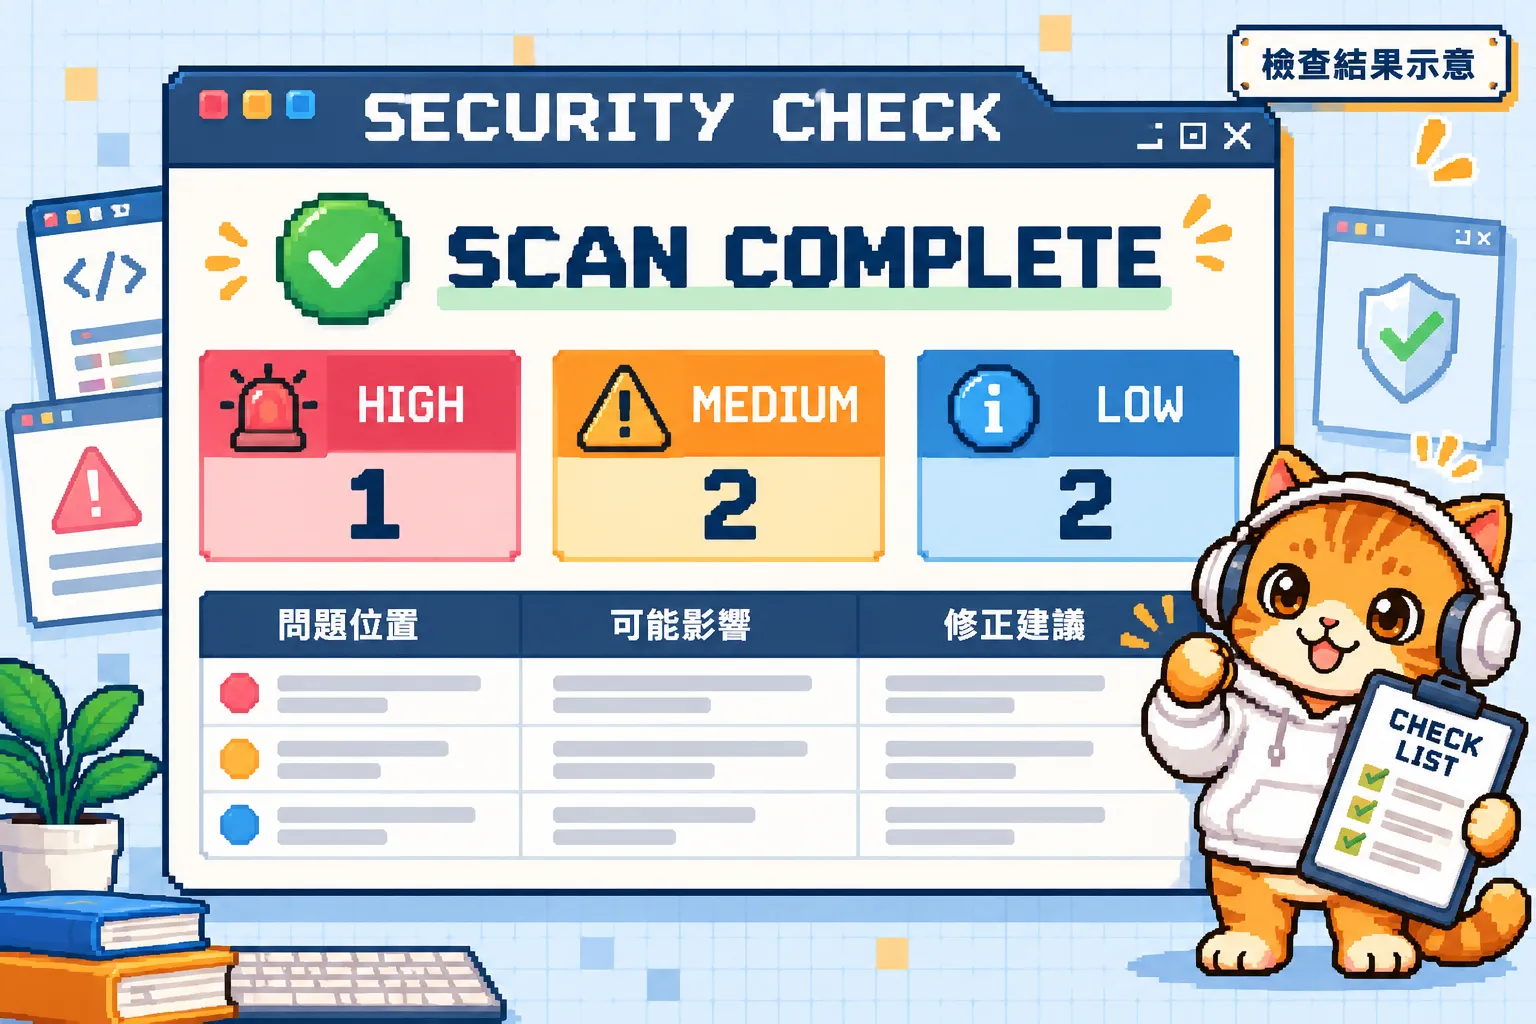
reverse-skill 跑完後,你會拿到什麼?
程式碼/網站 → AI 安全檢查 → 風險報告
問題在哪裡|可能造成什麼影響|建議怎麼修
※ 以下為檢查結果示意,實際項目與格式依檢查內容及使用工具而異。
對工程師來說,這比 AI 丟一大堆技術術語有用很多,因為真正要做的是把問題變成可以動手修的工作項目。
一個實際情境:兩天做好的會員網站,先檢查什麼
假設有人用 AI 在兩天內做出一套會員網站,
功能包含註冊、登入、個人資料、訂單、Email 通知、AI 客服,而且全部都能正常使用。
這時候先別急著上線,可以先做一次安全健檢:
- 檢查程式裡是否出現 API Key、帳號、密碼或其他敏感設定。
- 建立兩個測試會員 A 和 B,確認 A 是否只能看到 A 自己的資料。
- 檢查未登入的人能不能打開會員頁面、普通會員能不能碰到管理功能。
- 檢查正式環境有沒有留下 Debug、測試帳號或詳細錯誤訊息。
- 把發現的問題整理成報告。
這時才進入「修正 → 再測一次 → 上線」。
這其實就是很多正式軟體專案本來就會做的事,只是現在開始有人把這些流程交給 AI 輔助。
授權界線:哪些網站能測、哪些不能
reverse-skill 可以直接拿線上網站測嗎?
可以,但前提要講清楚:
只能測自己的網站,或你有明確授權可以測試的系統。
自己的測試站、Staging、公司內部系統、自己開發的 App,都很適合拿來驗證。
如果是客戶網站,最好先把範圍談定:
可以測哪個網址、哪些功能可以測、測試時間、是否可以做登入測試、是否可以跑自動掃描、哪些資料不能碰。
沒有授權的陌生網站,不應該拿來練習。
為什麼不能隨便測別人的網站
因為真正的資安檢查,跟「打開網站看看」不是同一件事。
一般瀏覽只是正常使用公開頁面,但資安工具可能會大量存取不同網址、探測系統服務、測試異常輸入、嘗試不同權限、尋找已知漏洞。
這些行為通常都會被 Cloudflare、WAF、主機或防火牆記錄下來,留下來源 IP、時間、請求內容與異常紀錄。
如果進一步涉及繞過保護、利用漏洞或存取非公開資料,在台灣還可能觸及刑法妨害電腦使用罪的相關規定。
所以做資安測試之前,最重要的一件事是有沒有取得授權。
這一點 reverse-skill 專案說明文件裡也寫得很清楚:
只用於合法的資安研究、教育、CTF,以及你擁有或已獲明確授權的系統。
它不能取代專業資安檢測
這點很重要。
reverse-skill 比較像開發階段的第一輪 AI 安全健檢,可以幫工程師更早發現明顯問題,但不能因為跑完一次,就宣稱系統百分之百安全。
正式產品如果涉及會員個資、金流、醫療資料、企業內部資料、大量使用者或高權限後台,仍應依風險搭配不同層次的檢測:
| 檢測方式 | 主要負責 |
|---|---|
| Secret Scanning | 專門找 API Key、Token、密碼等機密資料 |
| Code Review | 檢查程式本身的邏輯與權限問題 |
| 弱點掃描 | 找常見網站與伺服器弱點 |
| API Security Test | 專門檢查 API 的身分驗證與資料權限 |
| 人工資安測試 | 由有經驗的工程師針對業務邏輯進一步驗證 |
這幾種工作屬於不同層次,彼此互補,並不會互相取代。
至於一般 WORDPRESS/JOOMLA 或企業形象網站需不需要做這些?
需要,只是檢查方法不同。
形象網站雖然不像大型會員系統複雜,但 Joomla/WordPress 核心版本、擴充套件、管理員帳號、檔案權限、備份、SSL、主機設定、第三方服務,這些都會影響安全。
使用 Joomla 的話,可以另外看我整理的 Joomla 網站安全設定步驟。
我會怎麼把它放進開發流程
這其實是我覺得 reverse-skill 最重要的地方。
很多人現在談 AI Coding,只談程式可以寫多快;
但做過專案的人比較在意的是,寫完之後,怎麼知道它真的穩定可長遠使用。
以前工程師的工作是「需求 → 開發 → 測試 → 上線」,
現在可能變成「需求 → AI 開發 → AI 自我檢查 → 工程師驗證 → 自動測試 → 資安檢查 → 上線」。
AI 把「寫程式」這一段變快之後,測試、驗收、資安的份量更重了。
如果是我們自己的開發環境,我不會讓 reverse-skill 一開始就直接對正式網站跑所有動作。
比較合理的做法分成六個階段:
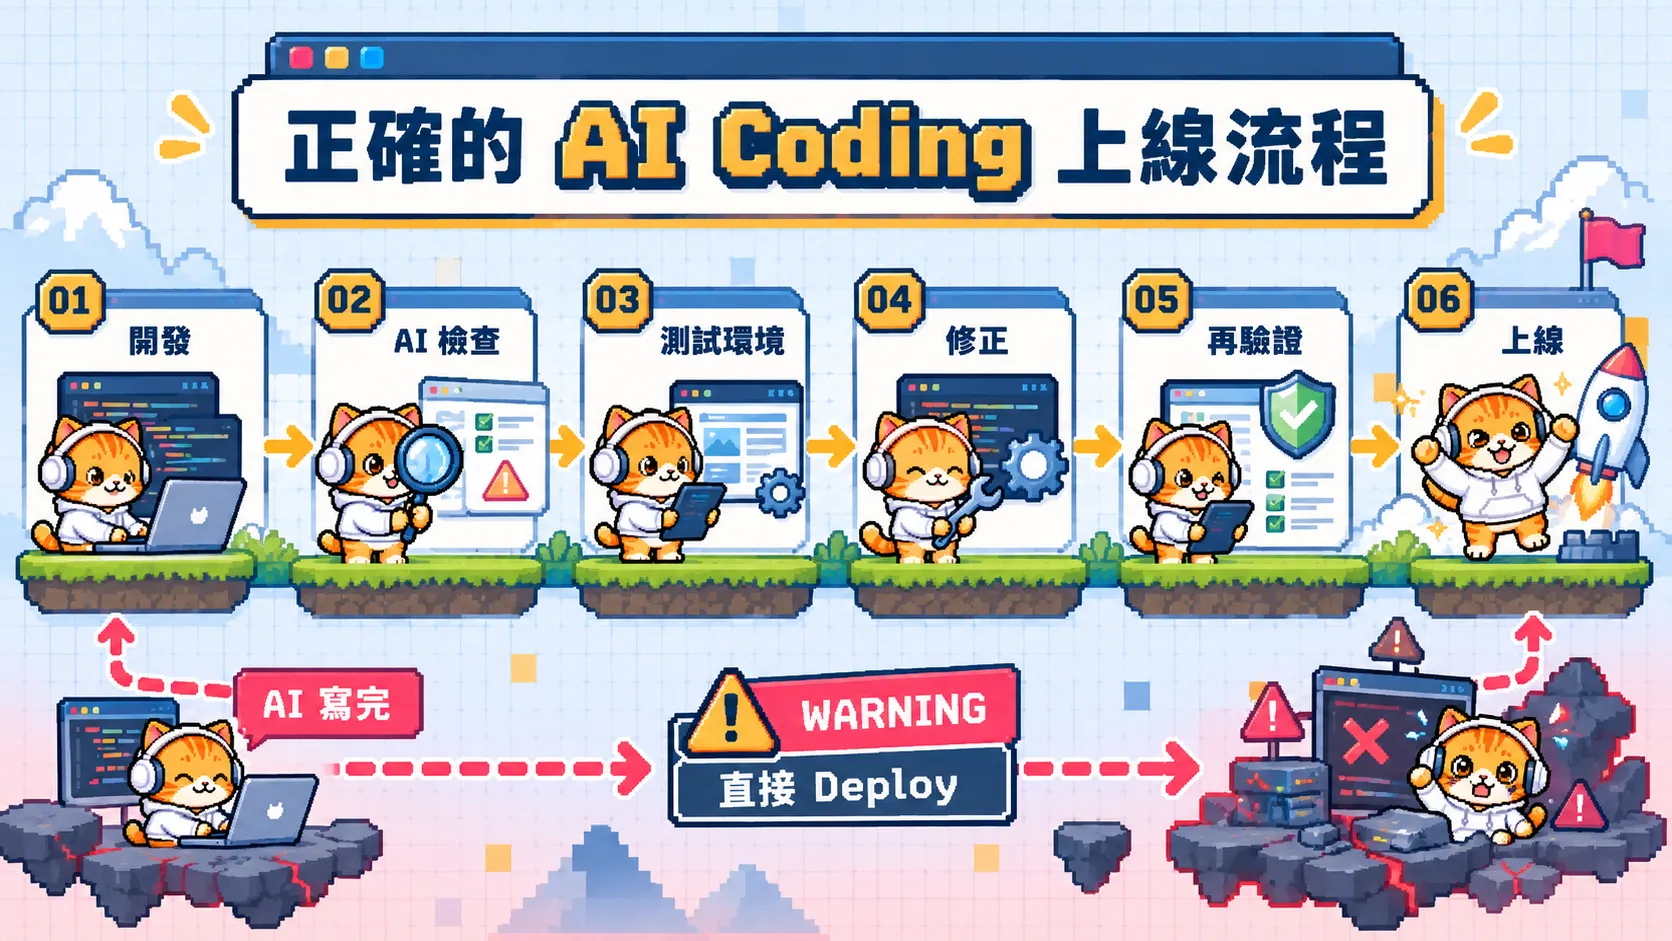
- 開發完成:先在本機或測試環境完成主要功能。
- AI 唯讀檢查:先檢查程式碼、設定與依賴套件,不動任何東西。
- 測試環境檢查:針對授權、帳號與資料存取進一步驗證。
- 修正:把發現的問題修掉。
- 重新驗證:確認修正沒有帶出新的問題。
- 正式上線:再部署到正式環境。
這比「AI 寫完 → 直接 Deploy」安全很多。
也正因為一個功能「能用」跟「可以安全地給真正客戶用」中間還差很多事:
功能測試、權限測試、資料檢查、例外處理、備份、資安、監控、後續維護,
所以網站或客製化軟體的價格,並不會因為 AI 能產生程式碼就直接砍到剩十分之一。
真正的成本從來不只是把網頁頁面做出來。
如果你的 Vibe Coding 專案已經準備上線
AI 可以把開發速度變快,但正式上線前,還是要確認 API、會員資料、權限、第三方套件與主機設定有沒有問題。
益盛科技可協助企業進行網站與系統安全檢查、弱點掃描、程式與權限檢查、Wordpress/Joomla/網站維護,以及客製化系統開發與後續維運。
如果你的網站、會員系統、AI 系統或 Vibe Coding 專案已經準備上線,但不確定安全設定是否完整,可以先把目前網址、系統架構或需求提供給我們評估。
常見問題
reverse-skill 是防毒軟體嗎?
不是。
它可以給 AI 用的資安檢查流程,不掃毒、不攔截攻擊,作用是讓 AI 知道遇到不同問題時該依序檢查哪些項目。
reverse-skill 可以自動修好漏洞嗎?
reverse-skill 可以搭配 AI Coding 工具協助修改部分問題,但不能把「AI 已修改」直接當成漏洞已修復。
修改後仍需要重新測試與驗證。
不懂資安的人可以使用嗎?
可以用來輔助理解問題,
但正式系統、個資、金流或高風險服務,就不該只靠 AI 自己判斷,這時候務必找有經驗的工程師把關。
可以檢查自己公司的網站嗎?
可以,
最好先在測試環境執行,並明確限制檢查範圍。
可以檢查別人的網站嗎?
沒有明確授權不建議。
一般瀏覽公開頁面和進行漏洞測試,是兩種不同的行為。
reverse-skill 可以搭配 Codex 嗎?
可以。
它的設計就是讓不同 AI Coding 工具都能使用,包括 Codex、Claude Code、Cursor 等。
用 Vibe Coding 做產品,一定要做資安檢查嗎?
只要產品會處理帳號、會員資料、API、金流或其他敏感資訊,就很建議在正式上線前安排至少一輪安全檢查。
AI 可以加快開發,但不會自動消除資安風險。
先檢查,再上線
Vibe Coding 最大的改變,是「做出一個能動的產品」變得比以前容易很多。
但產品能動,不代表它已經準備好正式上線,
API Key、會員資料、權限、第三方套件、主機設定,都可能在功能完全正常的情況下,留下安全問題。
AI 把「做出產品」變快了,接下來真正要補上的,是怎麼證明這個產品可以安全上線。
reverse-skill 提供的價值:讓 AI 不只參與開發,也參與檢查與驗證。
先檢查,再上線,總比正式推出後讓客戶幫你找到漏洞便宜得多。
GitHub 專案:zhaoxuya520/reverse-skill(MIT 授權)。文中 Vibe Coding 外洩數據引用自 iThome 2026 年 5 月 11 日報導,原始調查來自資安公司 RedAccess。